

Perú | El grupo de ciberespionaje FamousSparrow, al que ESET Research asocia con China, ha tenido como objetivo a Perú, entre otros países latinoamericanos, según una investigación publicada el 17 de septiembre de 2026. Esta agrupación utiliza un nuevo programa malicioso denominado SparroWocky, diseñado para mantener el acceso a sistemas comprometidos y ejecutar diversas acciones.
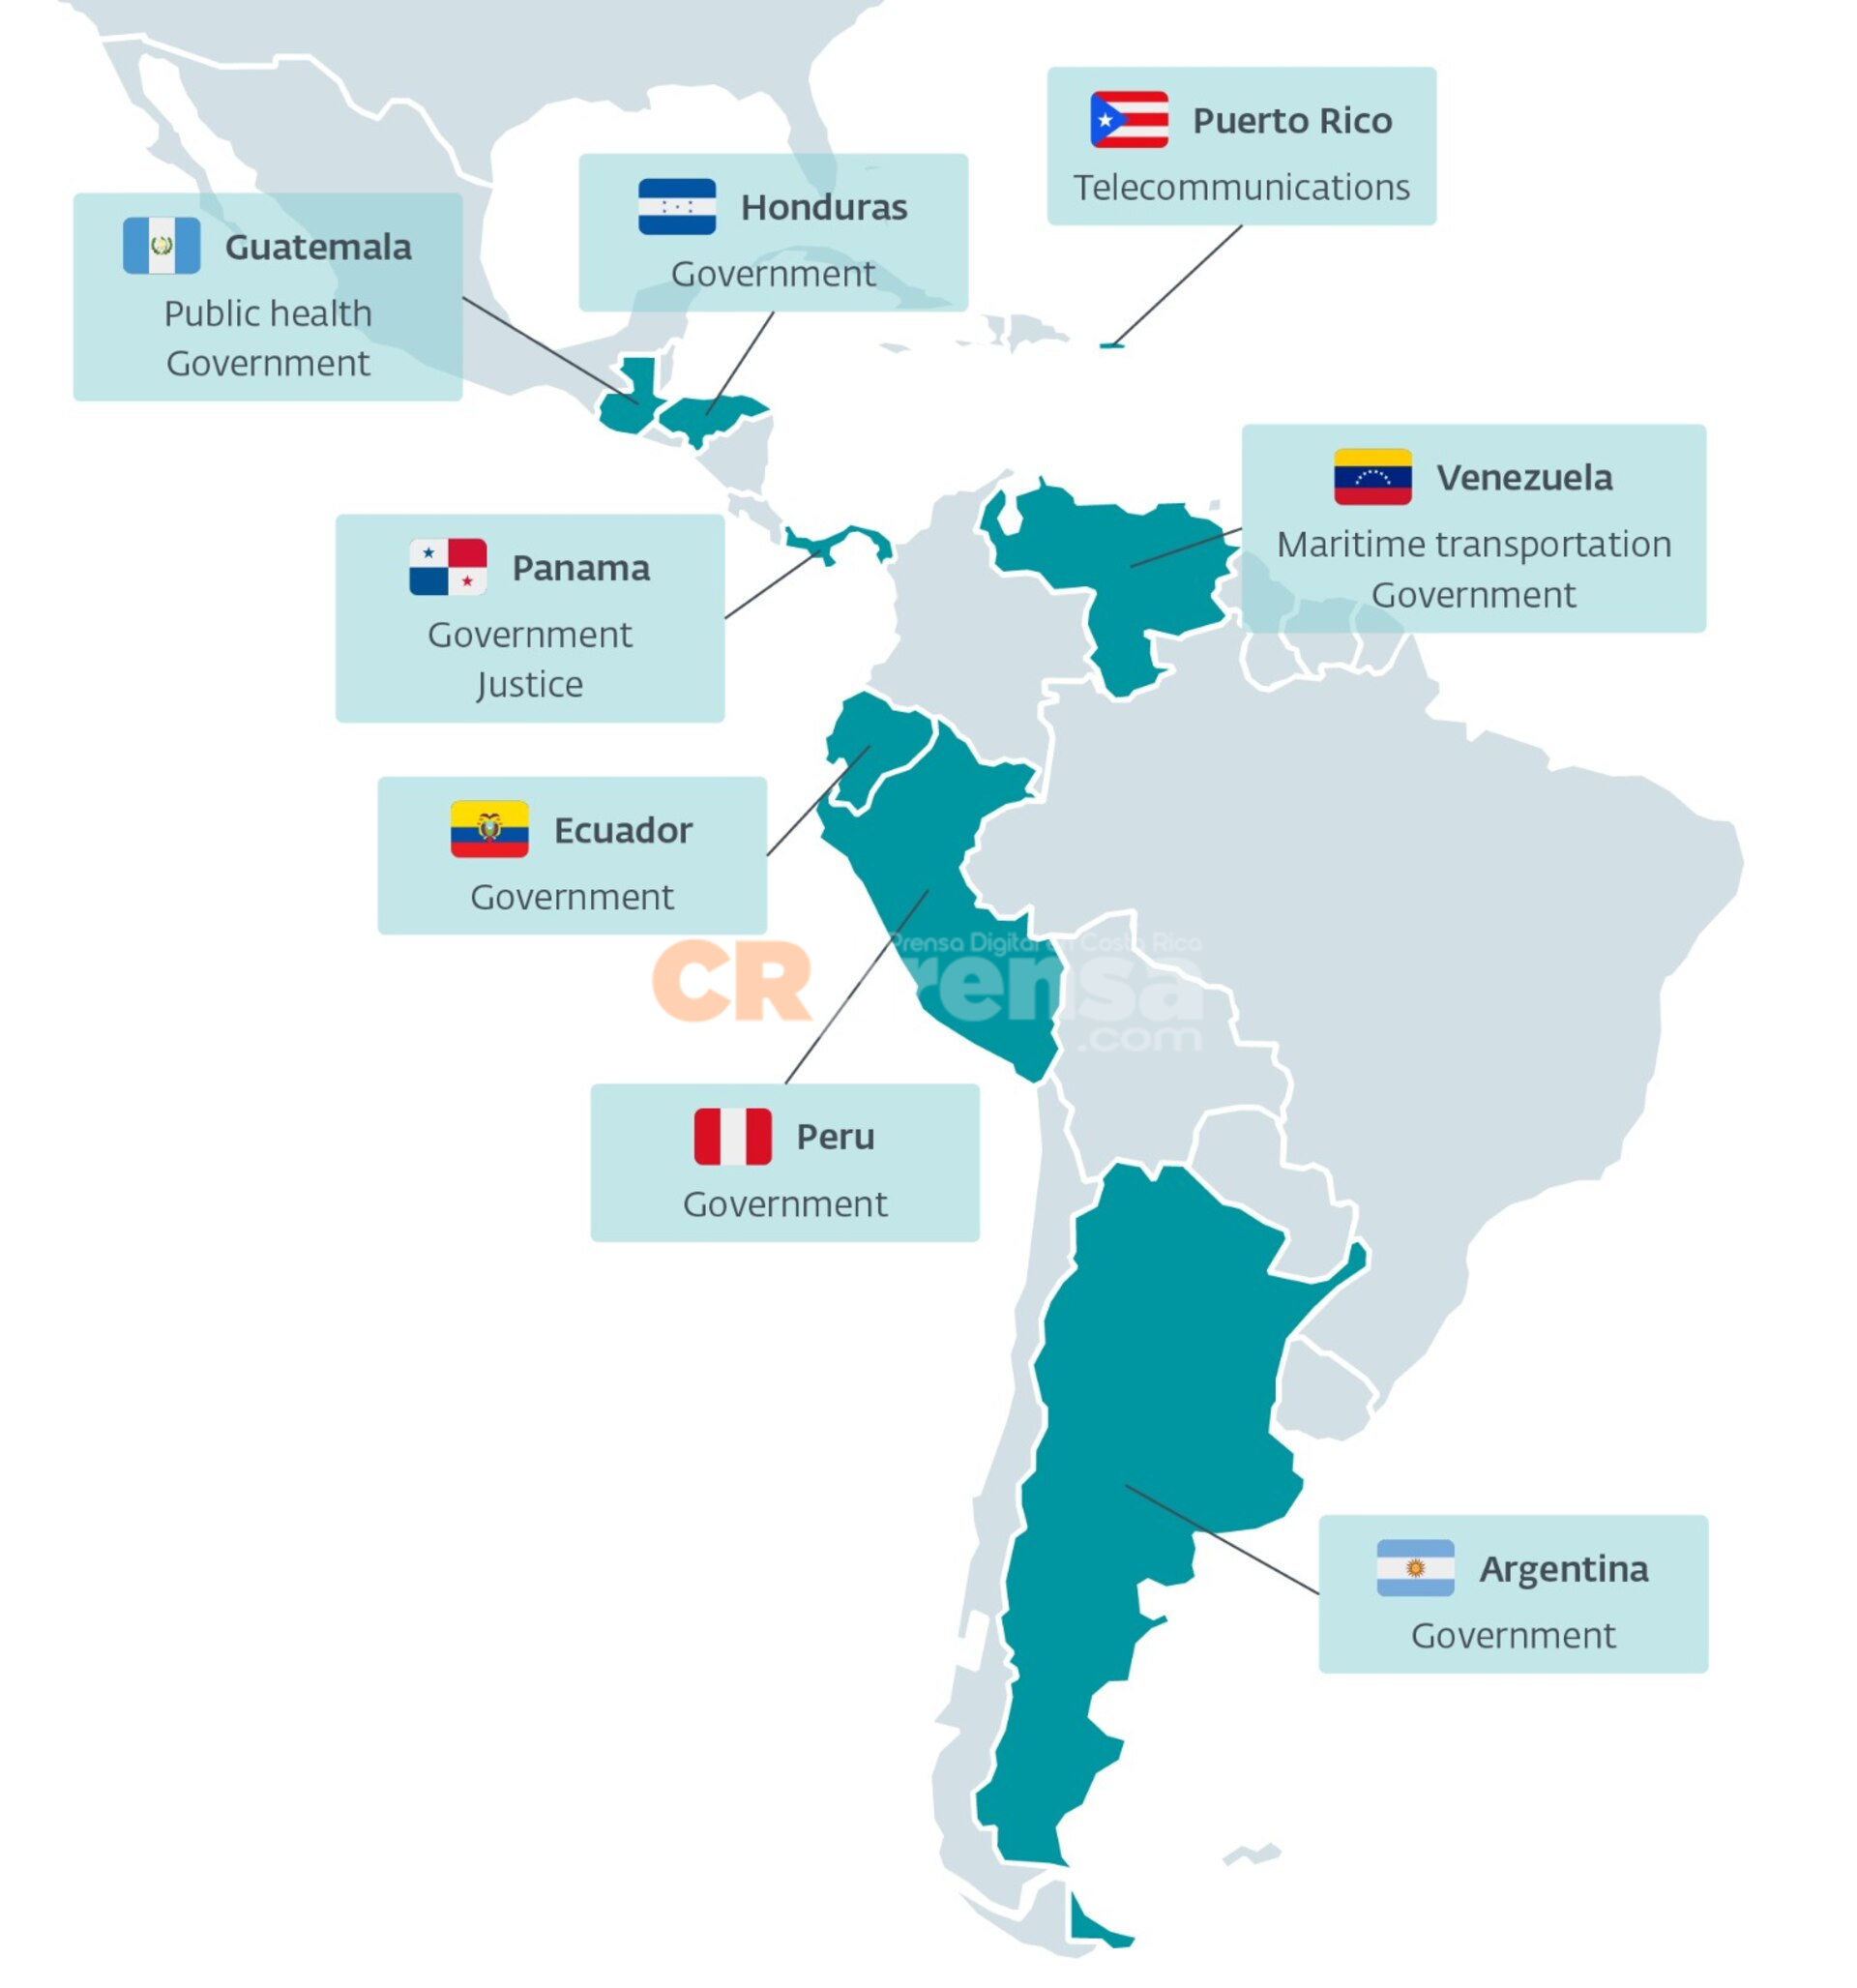
Entre mediados de 2025 y 2026, el 90% de los objetivos de FamousSparrow registrados por ESET se concentraron en América Latina. Además de Perú, entidades gubernamentales en Argentina, Ecuador, Guatemala, Honduras, Panamá, Puerto Rico y Venezuela fueron blanco de ataques en los que se detectó el uso del nuevo *backdoor*.
ESET sugiere que el interés de FamousSparrow en América Latina podría estar vinculado a la competencia creciente entre China y Estados Unidos por intereses en la región. China ha realizado inversiones en sectores como energía, minería y telecomunicaciones, mientras que Estados Unidos ha fortalecido su interés estratégico. En este contexto, las operaciones de ciberespionaje buscarían obtener información sobre decisiones de gobiernos latinoamericanos. Sin embargo, la investigación no afirma que los ataques fueran directamente ordenados por el gobierno chino, sino que FamousSparrow se describe como un grupo alineado con los intereses de dicho país.
FamousSparrow es un grupo de Amenazas Persistentes Avanzadas (APT) rastreado por ESET desde 2019. Sus operaciones previas han afectado a hoteles, gobiernos, organizaciones internacionales y empresas. El *malware* SparroWocky, desarrollado en C++, reemplaza a SparrowDoor y está diseñado para evadir herramientas de seguridad, permitiendo a los atacantes cargar y ejecutar archivos, así como mantener acceso en las redes afectadas.
Aunque Perú figura entre los países afectados, ESET no ha identificado públicamente las instituciones peruanas comprometidas ni ha confirmado la extracción de información clasificada. Otto Vidal, especialista en ciberseguridad, señaló que la relevancia geopolítica del Perú, con inversiones chinas y estadounidenses, lo convierte en un objetivo estratégico. Según Vidal, una intrusión podría acceder a información confidencial, incluyendo datos de seguridad nacional o militares, dependiendo de los sistemas vulnerados. También advirtió sobre el riesgo de que la infraestructura de servicios públicos esenciales sea afectada, lo que podría deteriorar la confianza ciudadana.
Vidal criticó el nivel de preparación de algunas instituciones públicas peruanas frente a estas amenazas, resaltando la necesidad de más profesionales especializados en ciberseguridad. La investigación de ESET subraya que los ataques APT pueden persistir por largos periodos en una red para buscar información estratégica sin generar interrupciones inmediatas. Aunque el reporte indica que Perú fue objetivo, no se ha confirmado públicamente la sustracción de información militar o clasificada, y ESET no ha detallado el alcance concreto de los incidentes ni la identidad de las instituciones afectadas.
Fuente: Infobae
Apoya el periodismo independiente
Sinpe 6334-5121 | Donar Aquí