
México | El crimen organizado ha extendido sus operaciones al entorno digital, utilizando redes de extorsión telefónica, robo de información, ataques de ransomware, criptomonedas y mercados clandestinos de datos. Esta diversificación y profesionalización de las actividades delictivas en el ciberespacio presenta un desafío para la política de seguridad del país, que debe adaptarse a una amenaza que trasciende las fronteras físicas y virtuales.
Tradicionalmente, la imagen del crimen organizado en México se asociaba con el control territorial y el narcotráfico. Sin embargo, esta perspectiva es insuficiente para comprender la dimensión actual de las estructuras delictivas, cuyo poder se construye, financia y expande en el ciberespacio. Aquí encuentran nuevas oportunidades para obtener recursos, vulnerar instituciones, extorsionar a ciudadanos y comprometer información de empresas y gobiernos.
Las organizaciones criminales utilizan criptomonedas para movilizar recursos, bases de datos robadas para identificar víctimas, campañas masivas de fraude mediante llamadas y aplicaciones de mensajería, y contratan servicios especializados de ciberdelincuencia. También aprovechan infraestructuras de ransomware para paralizar organizaciones y exigir rescates. El territorio criminal ahora incluye servidores, redes de comunicación, plataformas financieras, sistemas informáticos y bases de datos.
Uno de los principales desafíos es la creciente relación entre el crimen organizado y las tecnologías financieras. Los criptoactivos, especialmente las stablecoins, son utilizados para transferencias internacionales por redes de lavado de dinero y otras actividades ilícitas. Según Chainalysis, las direcciones de criptomonedas vinculadas con actividades ilícitas recibieron al menos 154 mil millones de dólares en 2025, con las stablecoins concentrando aproximadamente el 84% del volumen de transacciones ilícitas.
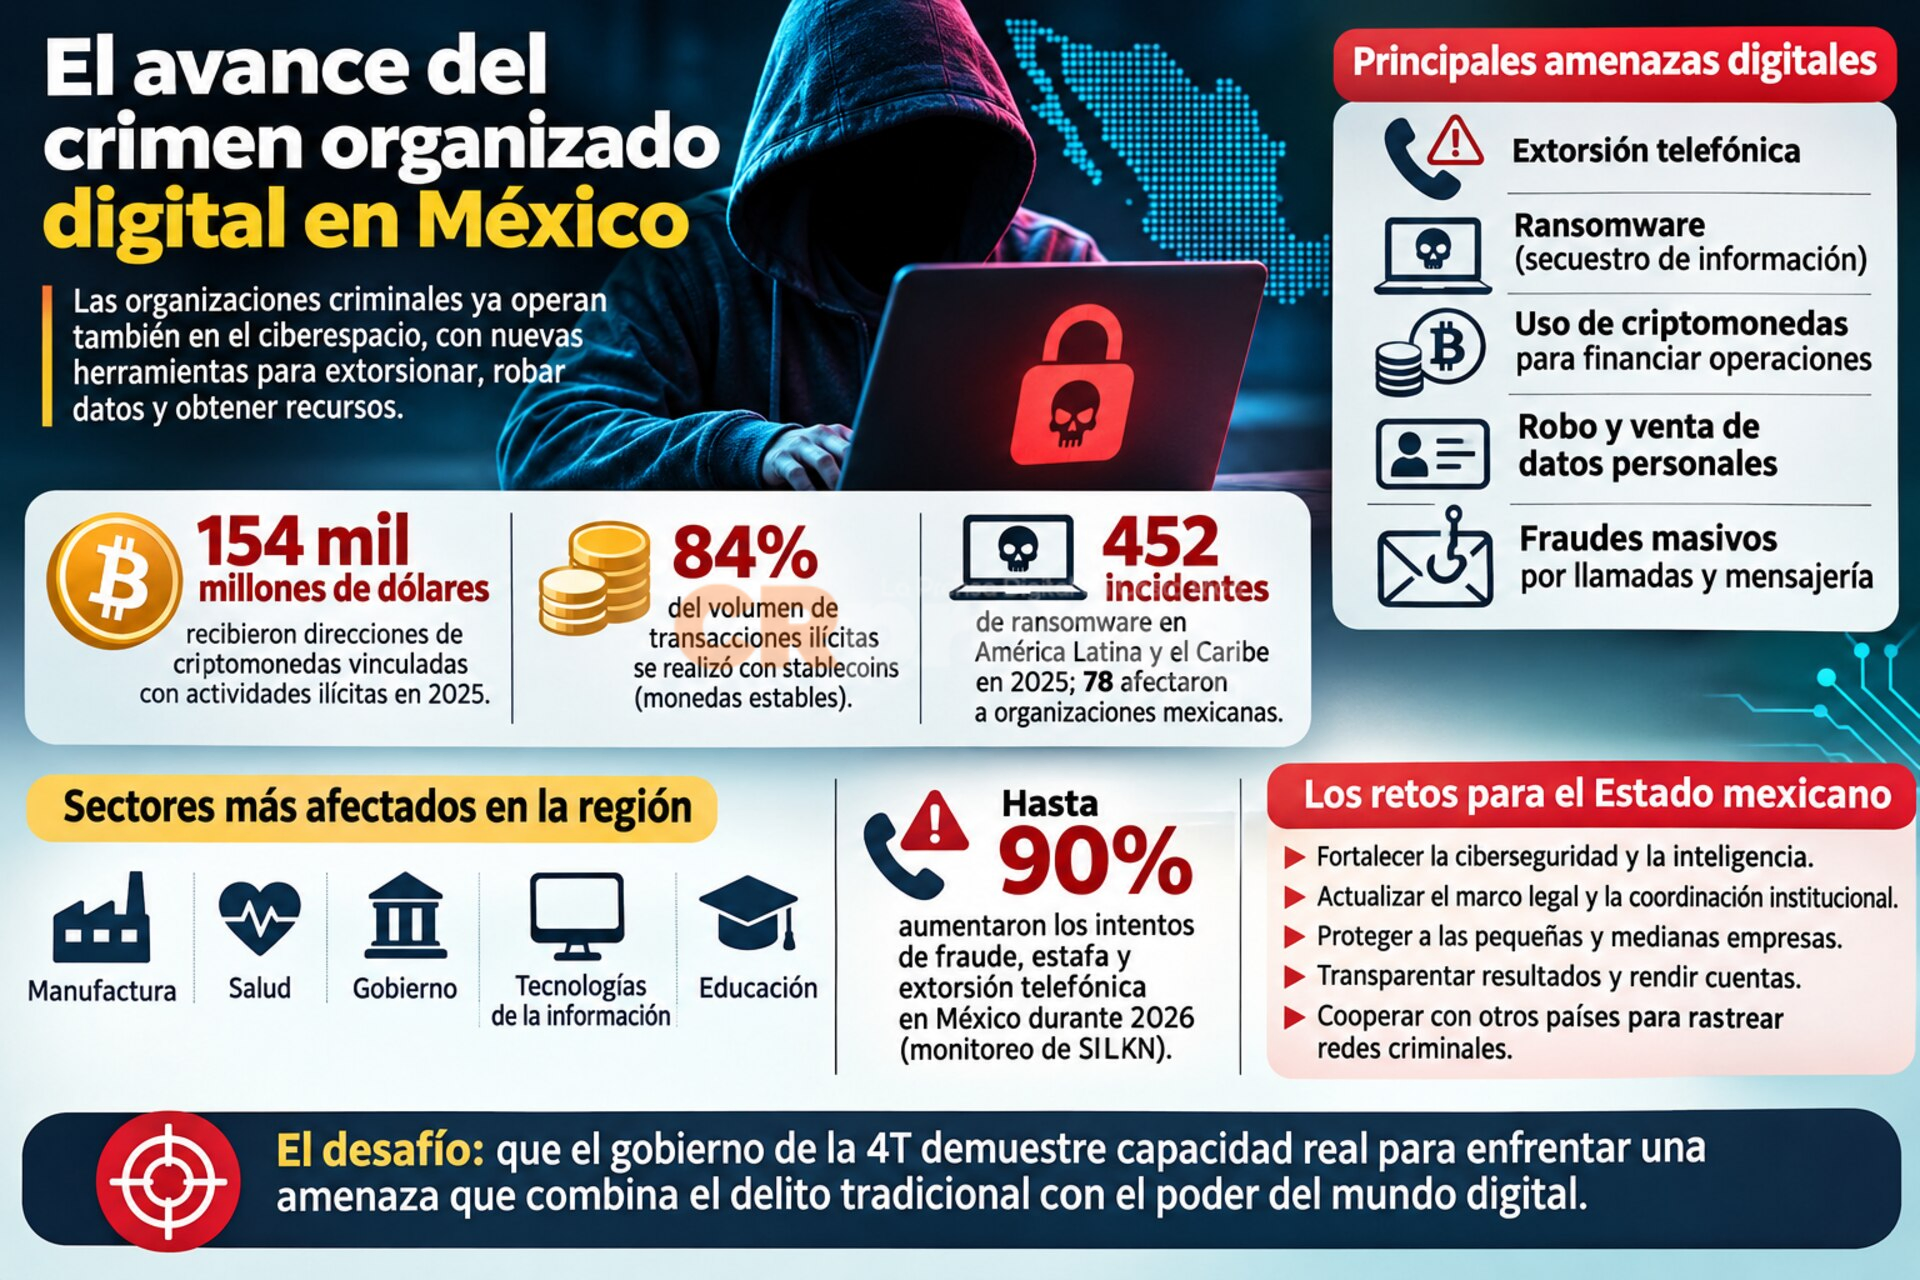
El ransomware también ha evolucionado de ataques individuales a estructuras organizadas que comercializan herramientas, accesos, infraestructura y servicios de extorsión. Recorded Future documentó 452 incidentes de ransomware en América Latina y el Caribe durante 2025, de los cuales 78 afectaron a organizaciones mexicanas. Los sectores más perjudicados en la región fueron manufactura, salud, gobierno, tecnologías de la información y educación. Un ataque puede interrumpir servicios hospitalarios, comprometer sistemas administrativos y detener líneas de producción.
En México, la convergencia entre delincuencia organizada y ciberdelincuencia se manifiesta en redes como CyberCartel, que combinan fraude, robo de información y extorsión mediante infraestructura tecnológica especializada, según la Unidad de Investigación de SILIKN en octubre de 2026. Los intentos de fraude, estafa y extorsión telefónica registraron incrementos de hasta 90% durante 2026, de acuerdo con el monitoreo de SILIKN, cifra retomada por Expansión el 5 de noviembre de ese año. Estos datos son indicadores de riesgo y no estadísticas oficiales nacionales.
La extorsión ya no requiere presencia física del delincuente, operando mediante centros de llamadas clandestinos, números telefónicos desechables, perfiles falsos, información personal filtrada y sistemas automatizados. El acceso a datos personales robados, que circulan como mercancía en la economía criminal, permite diseñar engaños más convincentes. La digitalización del delito amplía las posibilidades de operación y reduce la exposición física de los responsables.
La estrategia gubernamental, como el registro obligatorio de líneas telefónicas impulsado por la administración de la Cuarta Transformación (4T) para combatir el fraude y la extorsión, enfrenta limitaciones. Las estructuras criminales pueden recurrir a servicios de telefonía por internet (VoIP), suplantación del identificador de llamadas (spoofing), sistemas automatizados de marcación, identidades robadas y infraestructura tecnológica fuera del país. Al 5 de octubre de 2026, la Comisión Reguladora de Telecomunicaciones reportaba 91.8 millones de líneas vinculadas, el 57% de los aproximadamente 161 millones en operación. El monitoreo de SILIKN identificó un incremento de hasta 90% en los intentos de fraude y extorsión durante 2026. Estas cifras no establecen una relación causal, pero sugieren que el registro no es una solución integral.
La concentración de información personal en sistemas de registro también genera preocupación por la privacidad y seguridad de los datos. La administración federal debe demostrar con indicadores verificables si esta política está produciendo resultados, como el número de redes de extorsión desmanteladas, responsables detenidos y víctimas evitadas.
México carece de un marco integral de ciberseguridad que articule las responsabilidades de las autoridades federales, estatales y municipales. La Estrategia Nacional de Ciberseguridad de 2017 necesita actualización. Aunque el Gobierno federal publicó la Política General de Ciberseguridad para la Administración Pública Federal en diciembre de 2025, su alcance se limita a la administración pública y no equivale a una ley general para todo el Estado mexicano. Iniciativas legislativas para un sistema nacional de ciberseguridad, como la propuesta de Ley General para la Coordinación de la Ciberseguridad de enero de 2026, permanecen pendientes en comisiones.
La digitalización de trámites y plataformas gubernamentales sin presupuestos suficientes, personal especializado, auditorías independientes y protocolos de respuesta puede incrementar la exposición de instituciones y ciudadanos. La responsabilidad gubernamental debe traducirse en instituciones capaces de prevenir ataques, detectar intrusiones, investigar delitos y garantizar la continuidad de los servicios públicos.
Esta problemática representa una amenaza para la competitividad económica de México, especialmente en el contexto del nearshoring. Las empresas que trasladan operaciones necesitan garantías de continuidad operativa, protección de propiedad intelectual y seguridad en sus cadenas de suministro. Un ataque de ransomware puede detener líneas de producción y generar pérdidas. Las micro, pequeñas y medianas empresas mexicanas, a menudo con infraestructura tecnológica desactualizada y escasos recursos, son objetivos atractivos y puntos de entrada para ataques mayores. La ausencia de una política pública que cierre esta brecha puede trasladar el costo de la inseguridad digital a las empresas.
Para enfrentar este escenario, México necesita una política de seguridad que reconozca la convergencia entre el crimen organizado tradicional y la ciberdelincuencia. Esto implica reconocer jurídicamente la convergencia criminal, fortalecer las capacidades de fiscalías, unidades de inteligencia financiera y policías cibernéticas, y establecer mecanismos de intercambio de información. También es crucial construir un marco legal e institucional integral, fortalecer la inteligencia financiera y tecnológica, proteger a las pequeñas y medianas empresas con asistencia técnica y capacitación, y establecer indicadores públicos y mecanismos de rendición de cuentas. La cooperación internacional es indispensable, ya que las organizaciones criminales operan desde distintos países y jurisdicciones.
Fuente: Infobae
Apoya el periodismo independiente
Sinpe 6334-5121 | Donar Aquí